
Vietcorp.ICT
Moderator
Firewall là một trong những lớp bảo vệ quan trọng giúp kiểm soát các kết nối mạng đến thiết bị NAS Synology, hạn chế truy cập trái phép và giảm thiểu nguy cơ tấn công từ bên ngoài.
Bài viết này hướng dẫn cách kích hoạt tính năng Firewall trên hệ điều hành DSM, góp phần tăng cường bảo mật cho thiết bị NAS và dữ liệu được lưu trữ. Quản trị viên nên kết hợp cấu hình các quy tắc tường lửa phù hợp với nhu cầu sử dụng, chỉ cho phép những kết nối cần thiết nhằm đảm bảo hệ thống hoạt động an toàn.
1. Kích hoạt Firewall
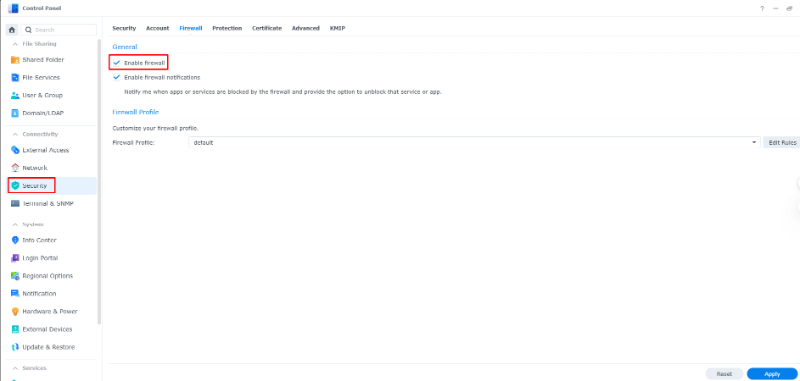
- Truy cập Control Panel > Security > tab Firewall. Tích chọn Enable firewall.
2. Cấu hình tính năng Firewall trên NAS Synology
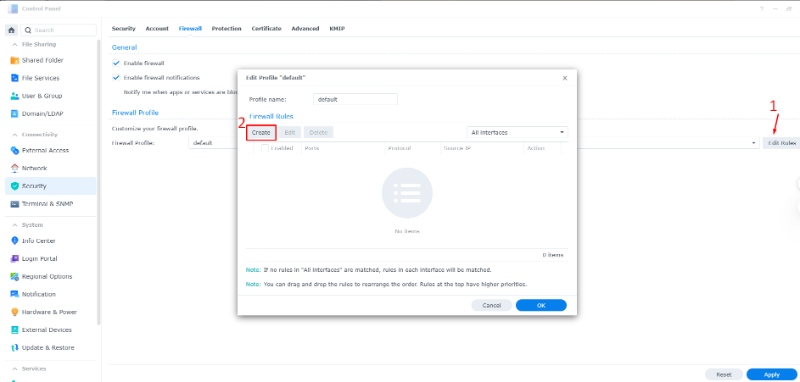
- Để cấu hình tính năng Firewall, bạn hãy chú ý phần Firewall Profile. Bạn lựa chọn Edit Rules > Create để bắt đầu cấu hình cho Firewall.
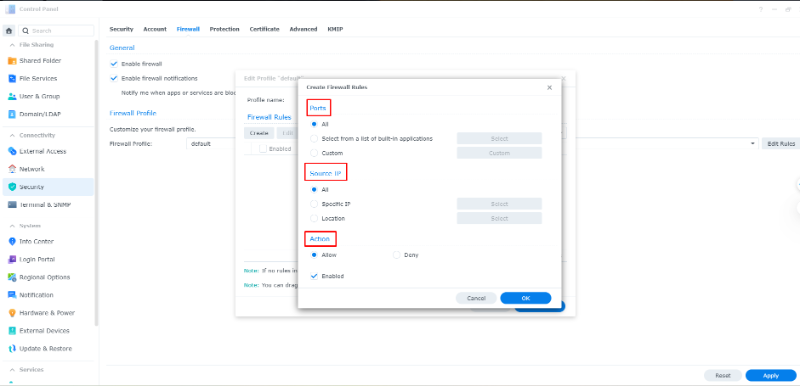
Trong phần Create Firewall Rules, bạn sẽ cần thiết lập ở các phần sau:
Port
Các bạn có tiến hành tạo profile mới và tạo theo từng rule mong muốn ví dụ như:
+ Rule 1 cho phép dải IP LAN được phép truy cập (ví dụ: 192.168.1.0/255.255.255.0).
+ Rule 2 cho phép truy cập từ quốc gia Vietnam hoặc danh sách ip tĩnh của các chi nhánh công ty.
+ Rule 3 thiết lập tùy chọn mặc định bên dưới: If no rules are matched: Deny access.
- Click ỌK và Apply hoàn tất thiết lập.
 Nếu anh/chị cần hỗ trợ thêm bất kỳ vấn đề nào khác, vui lòng liên hệ tổng đài 076 247 24 24 để được đội ngũ chuyên gia kỹ thuật của Vietcorp tư vấn và hỗ trợ tận tình.
Bài viết này hướng dẫn cách kích hoạt tính năng Firewall trên hệ điều hành DSM, góp phần tăng cường bảo mật cho thiết bị NAS và dữ liệu được lưu trữ. Quản trị viên nên kết hợp cấu hình các quy tắc tường lửa phù hợp với nhu cầu sử dụng, chỉ cho phép những kết nối cần thiết nhằm đảm bảo hệ thống hoạt động an toàn.
1. Kích hoạt Firewall
- Truy cập Control Panel > Security > tab Firewall. Tích chọn Enable firewall.
2. Cấu hình tính năng Firewall trên NAS Synology
- Để cấu hình tính năng Firewall, bạn hãy chú ý phần Firewall Profile. Bạn lựa chọn Edit Rules > Create để bắt đầu cấu hình cho Firewall.
Trong phần Create Firewall Rules, bạn sẽ cần thiết lập ở các phần sau:
Port
- Chọn All để áp dụng quy tắc tường lửa này cho tất cả các cổng.
- Chọn Select from a list of built-in applications và nhấp vào Select . Chọn các ứng dụng tích hợp mà bạn muốn áp dụng quy tắc tường lửa này.
- Chọn Custom và nhấp vào Custom . Nhập tối đa 15 cổng được phân tách bằng dấu phẩy hoặc chỉ định phạm vi cổng để áp dụng quy tắc tường lửa này
- Chọn All để áp dụng quy tắc tường lửa này cho tất cả các địa chỉ IP.
- Chọn Specific IP và nhấp vào Select . Bạn có thể chỉ định địa chỉ IP hoặc phạm vi IP để áp dụng quy tắc tường lửa này.
- Chọn Location , sau đó chỉ định tối đa 15 vị trí để áp dụng quy tắc tường lửa này.
- Chọn Allow để cho phép truy cập theo cổng và địa chỉ IP nguồn mà bạn đã chỉ định.
- Chọn Deny để từ chối quyền truy cập theo cổng và địa chỉ IP nguồn mà bạn đã chỉ định.
Các bạn có tiến hành tạo profile mới và tạo theo từng rule mong muốn ví dụ như:
+ Rule 1 cho phép dải IP LAN được phép truy cập (ví dụ: 192.168.1.0/255.255.255.0).
+ Rule 2 cho phép truy cập từ quốc gia Vietnam hoặc danh sách ip tĩnh của các chi nhánh công ty.
+ Rule 3 thiết lập tùy chọn mặc định bên dưới: If no rules are matched: Deny access.
- Click ỌK và Apply hoàn tất thiết lập.
Nếu anh/chị cần hỗ trợ thêm bất kỳ vấn đề nào khác, vui lòng liên hệ tổng đài 076 247 24 24 để được đội ngũ chuyên gia kỹ thuật của Vietcorp tư vấn và hỗ trợ tận tình.
Last edited: