Key points
- NAS Synology
- Webserver
- PHP
- DSM 7.4.1-90080-1
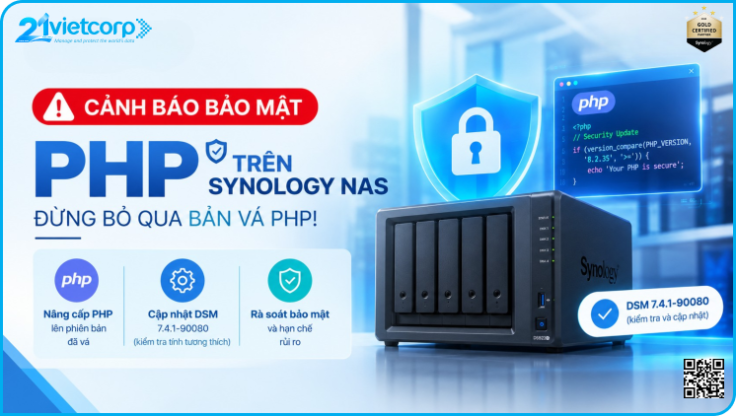
Hai lỗ hổng bảo mật nghiêm trọng trong PHP có thể cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực. Vietcorp khuyến nghị doanh nghiệp đang sử dụng NAS Synology làm webserver chủ động kiểm tra phiên bản PHP, cập nhật bản vá và rà soát bảo mật hệ thống.
Theo thông báo chính thức từ dự án PHP, các lỗ hổng này có thể cho phép kẻ tấn công chưa xác thực thực thi mã từ xa (Remote Code Execution – RCE) trên hệ thống bị ảnh hưởng. Nếu khai thác thành công, kẻ tấn công có thể thực hiện các hành động với quyền của tiến trình PHP, từ đó gây nguy cơ đối với website, ứng dụng và dữ liệu được lưu trữ hoặc xử lý trên máy chủ.
Các môi trường chạy PHP phục vụ yêu cầu web đều cần được rà soát, bao gồm PHP-FPM, Apache mod_php, php-cgi và các môi trường tương ứng khác. Mức độ ảnh hưởng thực tế còn phụ thuộc vào cấu hình triển khai.
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
Các hệ thống sử dụng phiên bản thấp hơn ngưỡng đã vá trong từng nhánh cần được kiểm tra và cập nhật. Đối với PHP 8.1 và các phiên bản cũ hơn, dự án PHP đã kết thúc hỗ trợ chính thức nên không còn phát hành bản vá bảo mật mới cho các phiên bản này. Một số nhà cung cấp hệ điều hành hoặc dịch vụ có thể cung cấp bản vá chuyển ngược (backport); quản trị viên cần xác minh với nhà cung cấp trước khi kết luận hệ thống chưa được bảo vệ.
Đặc biệt, không nên chỉ nhìn vào số phiên bản PHP để đánh giá tình trạng bảo mật nếu gói phần mềm được nhà cung cấp tùy biến. Cần xác nhận bản cập nhật thực sự bao gồm bản vá cho hai CVE nêu trên.
Nếu NAS đang chạy website sử dụng PHP, phiên bản PHP chưa được vá có thể trở thành một điểm cần ưu tiên xử lý, đặc biệt khi dịch vụ được công khai trên Internet.
Khi xảy ra sự cố bảo mật, rủi ro không chỉ nằm ở việc website bị gián đoạn. Tùy theo quyền của tiến trình bị xâm nhập và cấu hình hệ thống, sự cố còn có thể ảnh hưởng đến dữ liệu, thông tin truy cập và các dịch vụ khác trên NAS.
Vì vậy, doanh nghiệp cần kiểm tra đồng thời phiên bản DSM, các gói PHP được cài đặt và phiên bản PHP mà từng website thực tế đang sử dụng.
DSM 7.4.1-90080-1 là phiên bản được đề cập trong khuyến cáo cập nhật. Tuy nhiên, quản trị viên cần kiểm tra ghi chú phát hành, tính tương thích và tình trạng phân phối theo từng model trước khi triển khai.
Lưu ý: Cập nhật DSM không đồng nghĩa tất cả gói PHP trên NAS đã tự động được nâng cấp hoặc đã có bản vá cho hai CVE nêu trên.
Nếu hệ thống đang sử dụng PHP 8.1 hoặc phiên bản cũ hơn, cần lập kế hoạch chuyển đổi sang phiên bản còn được hỗ trợ. Với các nhánh PHP 8.2–8.5, cần xác nhận gói cập nhật đã chứa bản vá tương ứng.
Không nên xóa hàng loạt các gói PHP cũ khi chưa kiểm tra sự phụ thuộc của website và ứng dụng. Việc gỡ gói không đúng cách có thể khiến dịch vụ ngừng hoạt động.
Sau khi cập nhật, xác nhận website hoạt động bình thường và không còn sử dụng phiên bản PHP dễ bị ảnh hưởng.
Đồng thời, cần rà soát nhật ký truy cập web, nhật ký hệ thống và các dấu hiệu bất thường để phát hiện khả năng xâm nhập.
Các công cụ bảo vệ bổ sung không thay thế việc cập nhật bản vá PHP. Doanh nghiệp cần xác minh tính tương thích và khả năng hỗ trợ của từng giải pháp trước khi cài đặt.
Vietcorp khuyến nghị quản trị viên NAS Synology:
Synology đã phát hành các bản cập nhật bảo mật PHP cho DiskStation Manager (DSM) 7.4, DSM 7.3 và DSM 7.2 (phiên bản đã ngừng hỗ trợ). Người dùng các gói phần mềm bị ảnh hưởng được khuyến cáo nên cập nhật PHP ngay lập tức thông qua Package Center. Sau khi quá trình cập nhật PHP hoàn tất, các gói phụ thuộc sẽ tự động khởi động lại và các lỗ hổng sẽ được khắc phục. Đối với các hệ thống đang chạy các phiên bản DSM cũ hơn 7.2, Synology khuyến nghị nên tạm thời vô hiệu hóa các gói bị ảnh hưởng để giảm thiểu rủi ro trước khi cập nhật lên phiên bản đã được vá lỗi.
DSM cũng chứa một thành phần PHP để sử dụng nội bộ hệ thống. Theo thiết kế kiến trúc, thành phần này không bao gồm bất kỳ mô-đun nào có thể truy cập từ bên ngoài và do đó không có bề mặt tấn công nào bị lộ. Nhóm PSIRT của Synology đã đánh giá rủi ro là tối thiểu và lên kế hoạch vá lỗi trong bản phát hành DSM tiếp theo để đảm bảo kết quả quét lỗ hổng nhất quán và trạng thái tuân thủ.
Để biết thêm chi tiết và các cập nhật mới nhất, vui lòng tham khảo Thông báo bảo mật Synology Synology-SA-26:14 .
Vietcorp là Synology Gold Partner nhiều năm liên tiếp, chuyên cung cấp giải pháp lưu trữ, sao lưu dữ liệu và hạ tầng CNTT toàn diện cho doanh nghiệp. Với mạng lưới đối tác rộng khắp và đội ngũ kỹ thuật giàu kinh nghiệm, Vietcorp cam kết mang đến giải pháp tối ưu, dịch vụ tận tâm và sự đồng hành lâu dài cùng khách hàng trong hành trình chuyển đổi số.
 Synology Gold Partner
Synology Service Provider
Synology System Integrator
Synology Mail Specialist
Synology Surveillance Specialist
Synology Surveillance Solutions
Liên hệ tư vấn giải pháp
Tham khảo các dòng sản phẩm Synology tại đây. Liên hệ ngay Vietcorp để được hỗ trợ chuyên sâu về Synology!
 Sales/Reseller: 0814 247 247
Kỹ thuật: 076 929 24 24
 Đăng ký thành viên và theo dõi Vietcorp để cập nhật các giải pháp mới nhất từ Synology.
Vietcorp nhà phân phối & tích hợp của các thương hiệu hàng đầu như Synology, Centerm, vCloudPoint, NComputing, WD, Seagate, Aruba, Unifi, Hikvision, Axis, Microsoft,...
1. PHP xuất hiện hai lỗ hổng bảo mật nghiêm trọng
Ngày 21/10/2026, nhóm phát triển PHP công bố bản cập nhật bảo mật khẩn cấp nhằm khắc phục hai lỗ hổng nghiêm trọng, được định danh là CVE-2026-109618 và CVE-2026-109619. Cả hai đều có điểm CVSS v4.0 là 9.2/10, thuộc mức nghiêm trọng.Theo thông báo chính thức từ dự án PHP, các lỗ hổng này có thể cho phép kẻ tấn công chưa xác thực thực thi mã từ xa (Remote Code Execution – RCE) trên hệ thống bị ảnh hưởng. Nếu khai thác thành công, kẻ tấn công có thể thực hiện các hành động với quyền của tiến trình PHP, từ đó gây nguy cơ đối với website, ứng dụng và dữ liệu được lưu trữ hoặc xử lý trên máy chủ.
Các môi trường chạy PHP phục vụ yêu cầu web đều cần được rà soát, bao gồm PHP-FPM, Apache mod_php, php-cgi và các môi trường tương ứng khác. Mức độ ảnh hưởng thực tế còn phụ thuộc vào cấu hình triển khai.
2. Những phiên bản PHP nào cần được chú ý?
Các phiên bản đã tích hợp bản vá bao gồm:- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
Các hệ thống sử dụng phiên bản thấp hơn ngưỡng đã vá trong từng nhánh cần được kiểm tra và cập nhật. Đối với PHP 8.1 và các phiên bản cũ hơn, dự án PHP đã kết thúc hỗ trợ chính thức nên không còn phát hành bản vá bảo mật mới cho các phiên bản này. Một số nhà cung cấp hệ điều hành hoặc dịch vụ có thể cung cấp bản vá chuyển ngược (backport); quản trị viên cần xác minh với nhà cung cấp trước khi kết luận hệ thống chưa được bảo vệ.
Đặc biệt, không nên chỉ nhìn vào số phiên bản PHP để đánh giá tình trạng bảo mật nếu gói phần mềm được nhà cung cấp tùy biến. Cần xác nhận bản cập nhật thực sự bao gồm bản vá cho hai CVE nêu trên.
3. Vì sao người dùng NAS Synology chạy Webserver cần quan tâm?
NAS Synology không chỉ phục vụ lưu trữ và sao lưu dữ liệu mà còn có thể được triển khai để lưu trữ website, ứng dụng nội bộ hoặc cung cấp dịch vụ web thông qua Web Station và các thành phần liên quan.Nếu NAS đang chạy website sử dụng PHP, phiên bản PHP chưa được vá có thể trở thành một điểm cần ưu tiên xử lý, đặc biệt khi dịch vụ được công khai trên Internet.
Khi xảy ra sự cố bảo mật, rủi ro không chỉ nằm ở việc website bị gián đoạn. Tùy theo quyền của tiến trình bị xâm nhập và cấu hình hệ thống, sự cố còn có thể ảnh hưởng đến dữ liệu, thông tin truy cập và các dịch vụ khác trên NAS.
Vì vậy, doanh nghiệp cần kiểm tra đồng thời phiên bản DSM, các gói PHP được cài đặt và phiên bản PHP mà từng website thực tế đang sử dụng.
4. Các bước Vietcorp khuyến nghị
Bước 1: Kiểm tra và cập nhật DSM
Kiểm tra phiên bản DSM hiện tại và các bản cập nhật được Synology cung cấp cho đúng model NAS.DSM 7.4.1-90080-1 là phiên bản được đề cập trong khuyến cáo cập nhật. Tuy nhiên, quản trị viên cần kiểm tra ghi chú phát hành, tính tương thích và tình trạng phân phối theo từng model trước khi triển khai.
Lưu ý: Cập nhật DSM không đồng nghĩa tất cả gói PHP trên NAS đã tự động được nâng cấp hoặc đã có bản vá cho hai CVE nêu trên.
Bước 2: Rà soát các gói PHP
Kiểm tra các phiên bản PHP đã cài đặt, cấu hình Web Station và môi trường chạy của từng website.Nếu hệ thống đang sử dụng PHP 8.1 hoặc phiên bản cũ hơn, cần lập kế hoạch chuyển đổi sang phiên bản còn được hỗ trợ. Với các nhánh PHP 8.2–8.5, cần xác nhận gói cập nhật đã chứa bản vá tương ứng.
Không nên xóa hàng loạt các gói PHP cũ khi chưa kiểm tra sự phụ thuộc của website và ứng dụng. Việc gỡ gói không đúng cách có thể khiến dịch vụ ngừng hoạt động.
Bước 3: Nâng cấp PHP và kiểm tra khả năng tương thích
Ưu tiên cập nhật lên phiên bản đã vá phù hợp với môi trường triển khai. Trước khi thay đổi trên hệ thống đang phục vụ người dùng, cần kiểm tra tính tương thích của mã nguồn, thư viện và các thành phần phụ thuộc.Sau khi cập nhật, xác nhận website hoạt động bình thường và không còn sử dụng phiên bản PHP dễ bị ảnh hưởng.
Bước 4: Hạn chế phơi lộ dịch vụ nếu chưa thể cập nhật
Trong trường hợp chưa thể triển khai bản vá ngay, doanh nghiệp nên cân nhắc tạm thời hạn chế hoặc cách ly dịch vụ web khỏi mạng bên ngoài, kiểm soát quyền truy cập và giảm bề mặt tấn công cho đến khi có thể khắc phục.Đồng thời, cần rà soát nhật ký truy cập web, nhật ký hệ thống và các dấu hiệu bất thường để phát hiện khả năng xâm nhập.
Bước 5: Tăng cường các lớp bảo vệ bổ sung
Cân nhắc sử dụng giải pháp bảo vệ phù hợp với model NAS và môi trường triển khai, chẳng hạn các tính năng bảo mật có sẵn, giải pháp chống mã độc tương thích và cơ chế kiểm soát truy cập mạng.Các công cụ bảo vệ bổ sung không thay thế việc cập nhật bản vá PHP. Doanh nghiệp cần xác minh tính tương thích và khả năng hỗ trợ của từng giải pháp trước khi cài đặt.
5. Chủ động bảo vệ hệ thống và dữ liệu doanh nghiệp
Với các hệ thống đang vận hành website hoặc ứng dụng sử dụng PHP, việc rà soát và xử lý bản vá bảo mật nên được ưu tiên, nhất là đối với dịch vụ công khai trên Internet.Vietcorp khuyến nghị quản trị viên NAS Synology:
- Kiểm tra phiên bản DSM và các gói PHP đang sử dụng.
- Cập nhật bản vá phù hợp, đồng thời kiểm tra tính tương thích của website.
- Hạn chế truy cập từ Internet nếu chưa thể khắc phục ngay.
- Rà soát nhật ký hệ thống và củng cố các lớp bảo vệ dữ liệu.
Thông báo của Synology về các lỗ hổng bảo mật PHP2Shell
ĐÀI BẮC, Đài Loan — Ngày 22 tháng 10 năm 2026 — Sau một cuộc điều tra kỹ lưỡng, Nhóm Ứng phó Sự cố An ninh Sản phẩm Synology (PSIRT) đã xác nhận rằng tác động của các lỗ hổng PHP2Shell được công bố gần đây (CVE-2026-109618 và CVE-2026-109619) chỉ giới hạn ở các hệ thống đang chạy một số gói phần mềm phụ thuộc vào PHP. Các gói bị ảnh hưởng bao gồm Calendar, IDrive 1 , Joomla, KodExplorer, MailStation, MediaWiki, phpMyAdmin, vtigerCRM, Web Station và WordPress.Synology đã phát hành các bản cập nhật bảo mật PHP cho DiskStation Manager (DSM) 7.4, DSM 7.3 và DSM 7.2 (phiên bản đã ngừng hỗ trợ). Người dùng các gói phần mềm bị ảnh hưởng được khuyến cáo nên cập nhật PHP ngay lập tức thông qua Package Center. Sau khi quá trình cập nhật PHP hoàn tất, các gói phụ thuộc sẽ tự động khởi động lại và các lỗ hổng sẽ được khắc phục. Đối với các hệ thống đang chạy các phiên bản DSM cũ hơn 7.2, Synology khuyến nghị nên tạm thời vô hiệu hóa các gói bị ảnh hưởng để giảm thiểu rủi ro trước khi cập nhật lên phiên bản đã được vá lỗi.
DSM cũng chứa một thành phần PHP để sử dụng nội bộ hệ thống. Theo thiết kế kiến trúc, thành phần này không bao gồm bất kỳ mô-đun nào có thể truy cập từ bên ngoài và do đó không có bề mặt tấn công nào bị lộ. Nhóm PSIRT của Synology đã đánh giá rủi ro là tối thiểu và lên kế hoạch vá lỗi trong bản phát hành DSM tiếp theo để đảm bảo kết quả quét lỗ hổng nhất quán và trạng thái tuân thủ.
Để biết thêm chi tiết và các cập nhật mới nhất, vui lòng tham khảo Thông báo bảo mật Synology Synology-SA-26:14 .
- IDrive là một gói phần mềm của bên thứ ba. Synology Drive không bị ảnh hưởng bởi PHP2Shell.
- MailStation yêu cầu cập nhật thủ công thông qua Package Center.
Vietcorp đối tác Synology Gold Partner, Synology Service Provider, Synology System Integrator, Synology Surveillance Specialist và Synology Mail Specialist.


Vietcorp là Synology Gold Partner nhiều năm liên tiếp, chuyên cung cấp giải pháp lưu trữ, sao lưu dữ liệu và hạ tầng CNTT toàn diện cho doanh nghiệp. Với mạng lưới đối tác rộng khắp và đội ngũ kỹ thuật giàu kinh nghiệm, Vietcorp cam kết mang đến giải pháp tối ưu, dịch vụ tận tâm và sự đồng hành lâu dài cùng khách hàng trong hành trình chuyển đổi số.
Synology Gold Partner Synology Service Provider Synology System Integrator Synology Mail Specialist Synology Surveillance SpecialistSynology Surveillance SolutionsLiên hệ tư vấn giải pháp
Tham khảo các dòng sản phẩm Synology tại đây.
Liên hệ ngay Vietcorp để được hỗ trợ chuyên sâu về Synology! Sales/Reseller: 0814 247 247 Kỹ thuật: 076 929 24 24| Khu vực | Số điện thoại |
|---|---|
| TP. Hồ Chí Minh | (028) 7301 8899 |
| Hà Nội | (024) 7301 8899 |
| Đà Nẵng | (0236) 730 8899 |
| Cần Thơ | (0292) 730 8899 |
Đăng ký thành viên và theo dõi Vietcorp để cập nhật các giải pháp mới nhất từ Synology.Vietcorp nhà phân phối & tích hợp của các thương hiệu hàng đầu như Synology, Centerm, vCloudPoint, NComputing, WD, Seagate, Aruba, Unifi, Hikvision, Axis, Microsoft,...