
Dưới đây là bài hướng dẫn chi tiết từng bước nâng cấp hệ thống bảo mật cho thiết bị NAS Synology của bạn nhằm chủ động ngăn chặn các nguy cơ tấn công mã độc mã hóa dữ liệu ( ransomeware) và xâm nhập trái phép.
I. Cập nhật hệ thống và loại bỏ ứng dụng version cũ
- Cập nhật hệ điều hành giúp vá các lỗ hỏng bảo mật nghiêm trọng và gỡ bỏ các môi trường thực thi đã lỗi thời.
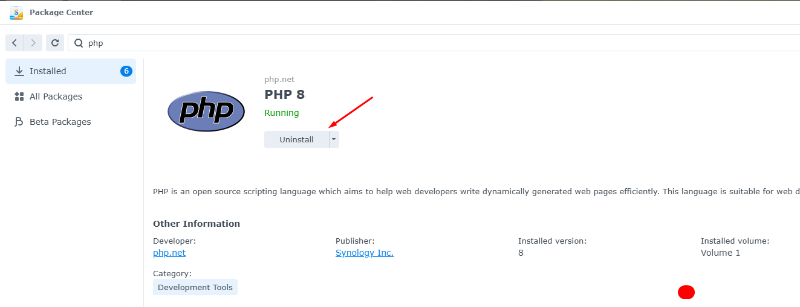
1. Gỡ bỏ các phiên bản PHP cũ (dưới 8.2.35):
- Truy cập Package Center > chọn tab Installed. Tìm kiếm các phiên bản PHP cũ (như PHP 7.3, PHP 7.4, PHP 8.0, PHP 8.1) gỡ bỏ hoàn toàn.
- Kiểm tra trong Web Station > Script Language Settings để chắc chắn các dịch vụ web đã chuyển sang dùng PHP 8.2 (hoặc mới hơn).
- Chọn từng gói PHP cũ >Click Uninstall để gỡ bỏ hoàn toàn.
2. Nâng cấp DSM lên phiên bản 7.4.1-90080 hoặc mới hơn
- Vào Control Panel > Update & Restore > tab DSM Update. Nếu có bản cập nhật mới, nhấn Download và chọn Update Now.
(Trường hợp NAS không có Internet): Truy cập Synology Download Center tải file
tham khảo bài viết chi tiết tại đây.
II. Rà soát và bắt buộc xác thực 2 lớp ( MFA) cho toàn bộ tài khoản người dùng.
1. Kiểm tra toàn khoản người dùng:
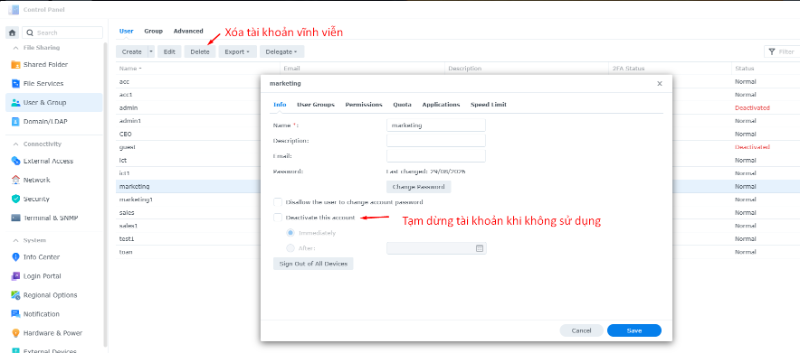
- Vào Control Panel > User & Group > tab User.
+ Tài khoản nghỉ việc / không sử dụng: Click Delete ( xóa vĩnh viễn)
+ Tài khoản không hoạt động: Click Edit -> tích chọn Deactive this account.
- Tài khoản admin mặc định: Tạo một tài khoản quản trị mới với tên tùy chỉnh, cấp quyền Administrator, sau đó vô hiệu hóa (Disable) tài khoản admin mặc định.
2. Kích hoạt MFA xác thực 2 lớp cho toàn bộ tài khoản
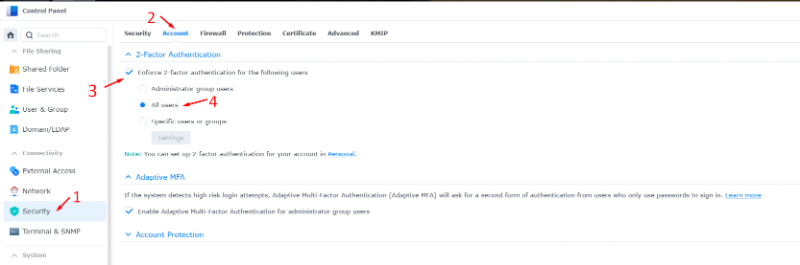
- Truy cập Control Panel > Security > tab Account.
Tại mục 2-Factor Authentication, tích chọn Enforce 2-factor authentication for the following users -> tích chọn All users.
Click Apply. Tất cả người dùng sẽ bắt buộc phải thiết lập ứng dụng Synology Secure SignIn khi đăng nhập.
III. Thiết lập chính sách bảo mật mật khẩu
1. Thiết lập độ phức tạp mật khẩu
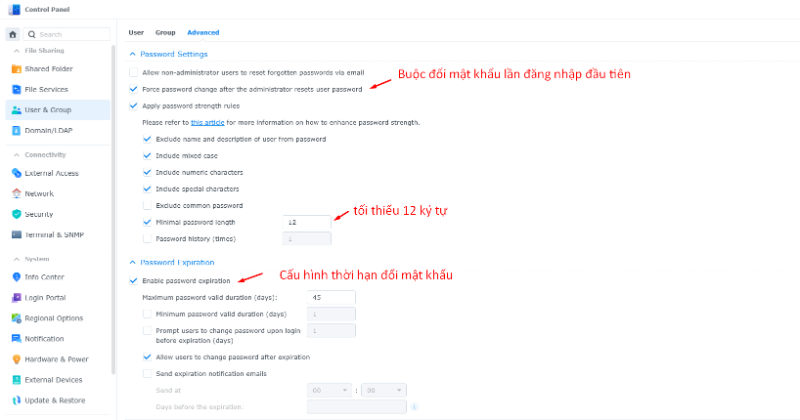
- Vào Control Panel > User & Group > tab Advanced.
Tại Password Strength Rules -> tích chọn Apply password strength rules.
Đặt Minimal password length: 12 ký tự. Tích chọn đủ 4 điều kiện: In chữ hoa, In chữ thường, Ký tự số, Ký tự đặc biệt.
2. Cấu hình thời hạn đổi mật khẩu:
- Tại mục Password Expiration, tích chọn Enable password expiration.
- Thiết lập Maximum password age (days): 60 (hoặc theo quy định chính sách bảo mật công ty).
3. Bắt buộc đổi mật khẩu lần đăng nhập đầu tiên:
- Khi khởi tạo tài khoản mới hoặc đổi mật khẩu cho nhân viên. Tích chọn Force user to change password upon login.
IV. Rà soát mã độc và quét Antivirus cho toàn bộ hệ thống.
1. Cập nhật và cấu hình Antivirus
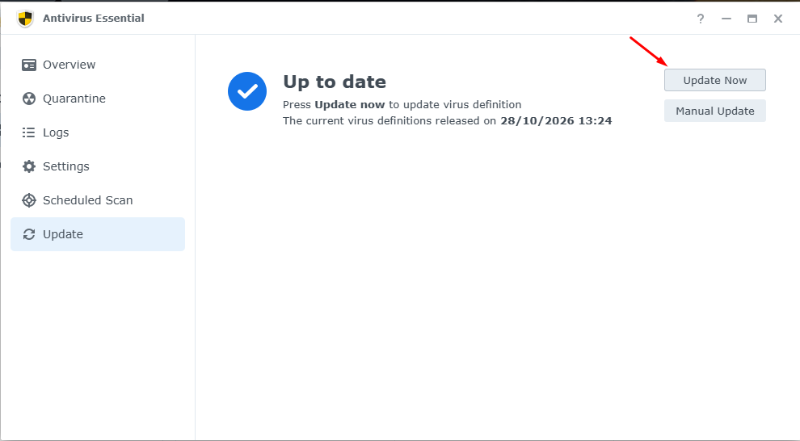
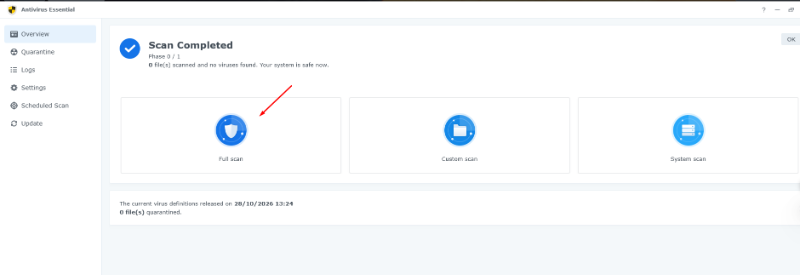
- Mở ứng dụng Antivirus Essential (hoặc Antivirus by McAfee) trong DSM. Vào tab Update > nhấn Update now để cập nhật cơ sở dữ liệu mẫu virus mới nhất.
2. Chạy quét toàn bộ hệ thống
- Vào tab Scan > chọn Full Scan > nhấn Scan Now.
3. Xử lý tệp tin rủi ro và lên lịch tự động
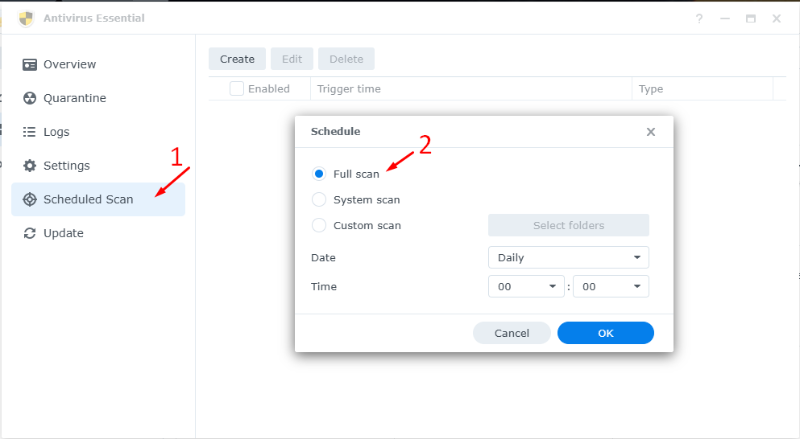
- Vào tab Quarantine để xóa bỏ hoặc cách ly ngay các file mã độc, công cụ crack, phần mềm vi phạm bản quyền.
- Vào Task Scheduler để đặt lịch chạy Full Scan tự động định kỳ vào các ngày cuối tuần hoặc ngoài giờ làm việc.
V. Kích hoạt và tối ưu tường lửa ( firewall)
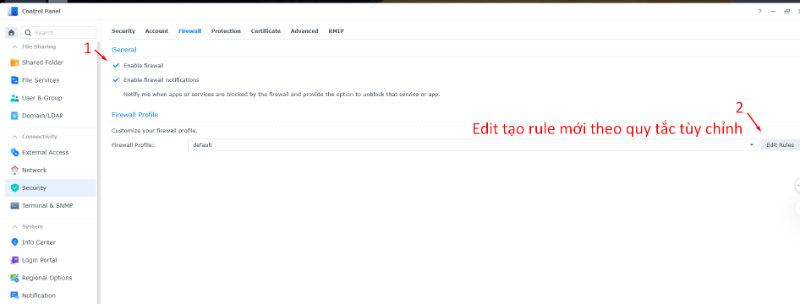
- Truy cập Control Panel > Security > tab Firewall. Tích chọn Enable firewall.
- Nhấn Edit Rules tại Profile tường lửa để tạo các quy tắc:
+ Rule 1 cho phép dải IP LAN được phép truy cập (ví dụ: 192.168.1.0/255.255.255.0).
+ Rule 2 cho phép truy cập từ quốc gia Vietnam hoặc danh sách ip tĩnh của các chi nhánh công ty.
+ Rule 3 thiết lập tùy chọn mặc định bên dưới: If no rules are matched: Deny access.
- Click ỌK và Apply hoàn tất thiết lập.
VI. Bảo mật kết nối truy cập qua SSL / HTTPS
1. Cài đặt Chứng chỉ SSL:
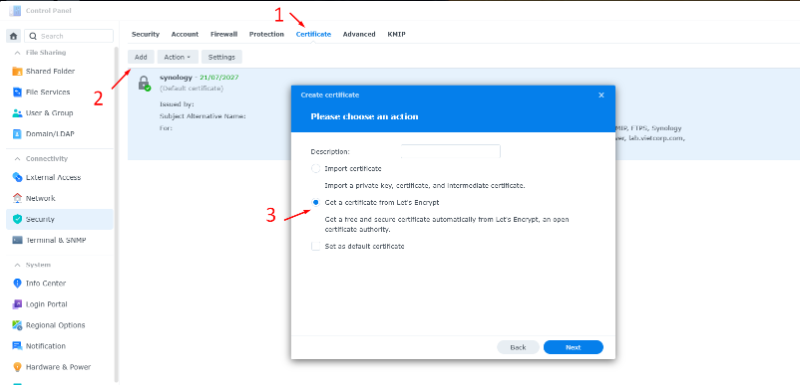
- Vào Control Panel > Security > tab Certificate.
- Nhấn Add > chọn Get a certificate from Let's Encrypt (hoặc tải lên chứng chỉ SSL mua ngoài).
- Chọn Settings để gán chứng chỉ vừa khởi tạo cho tất cả dịch vụ hệ thống.
2. Bắt buộc chuyển hướng HTTPS:
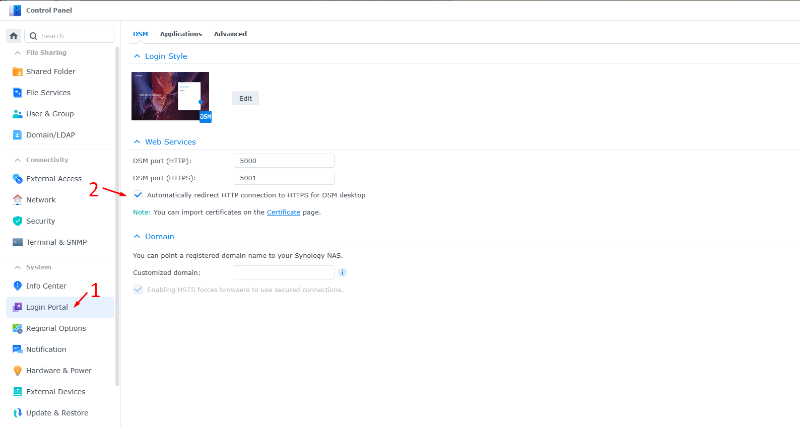
- Vào Control Panel > Login Portal > tab DSM.
- Tích chọn Automatically redirect HTTP connection to HTTPS for DSM desktop.
- Khuyên dùng: Đổi cổng kết nối mặc định (5000 / 5001) sang các cổng tùy chỉnh ngẫu nhiên.
VII. Truy cập từ xa an toàn qua VPN
Tuyệt đối hạn chế việc mở (port forwarding) các cổng quản trị DSM hoặc chia sẻ file (SMB/NFS) trực tiếp ra Internet.
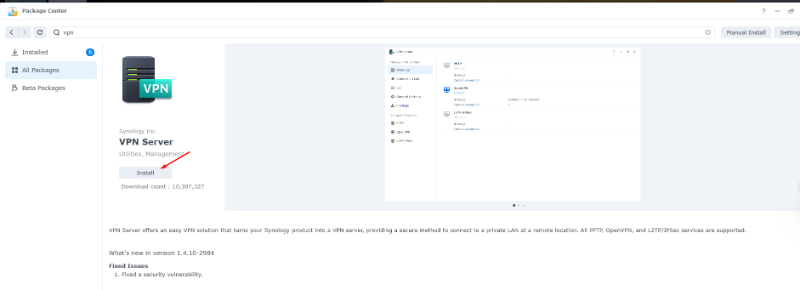
1. Cài đặt ứng dụng VPN Server từ Package Center.
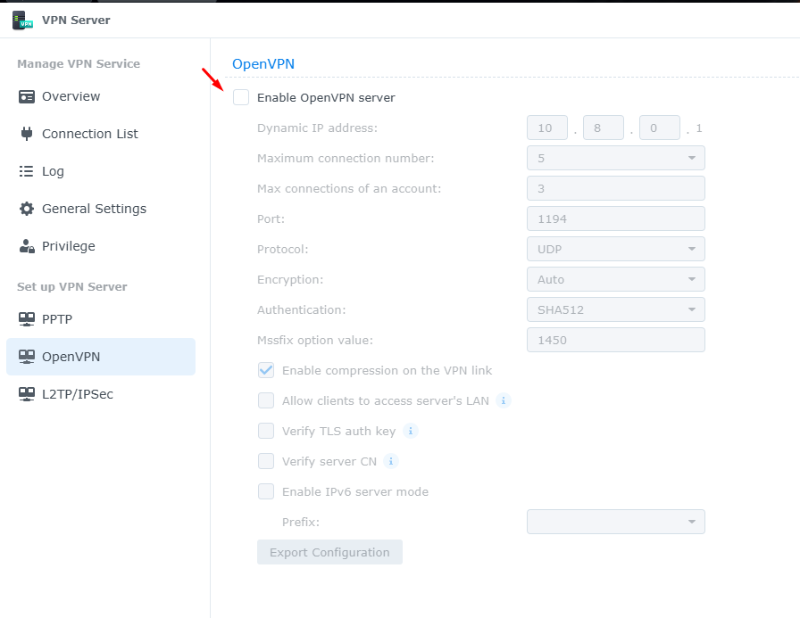
2. Kích hoạt giao thức OpenVPN, PPTP, L2TP/IPSec).
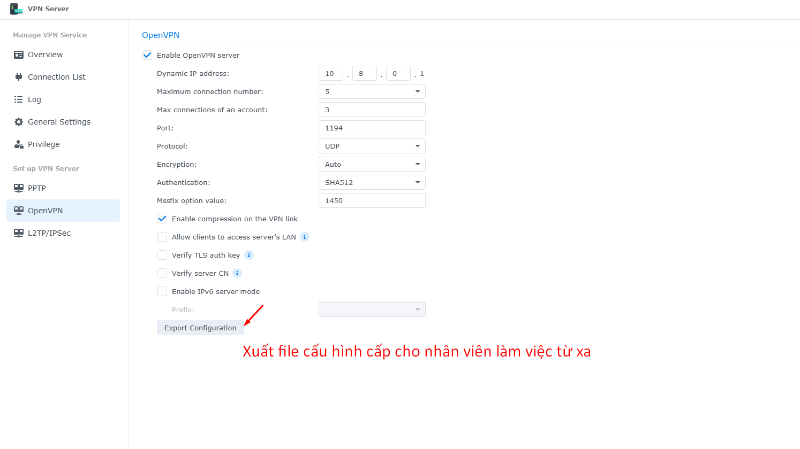
3. Xuất file cấu hình (.ovpn) và cấp cho nhân viên làm việc từ xa cùng hướng dẫn sử dụng phần mềm VPN Client.
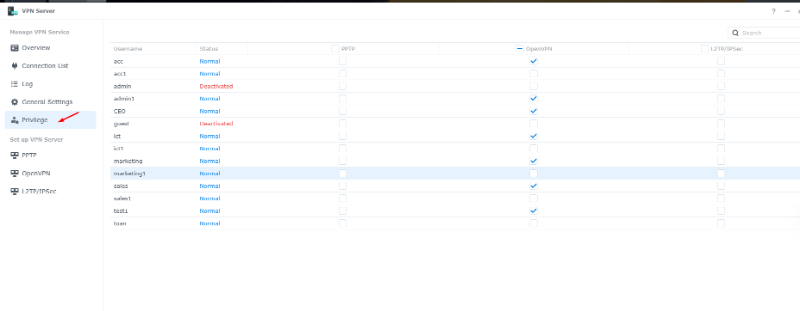
4. Phân quyền trong VPN Server > Privilege: Chỉ cấp quyền kết nối VPN cho các nhân sự có nhu cầu công tác / làm việc ngoài văn phòng.
VIII. Áp dụng chiến lược sao lưu dự phòng 3-2-1-0
- 3 bản sao lưu dữ liệu ( 1 version gốc và 2 version backup) được lưu trữ ở 2 nơi khác nhau ( NAS / Cloud). Trong đó 1 bản lưu trữ offsite được đặt tại 1 địa điểm khác và dữ liệu được lưu ở chế độ bất biến ( WORM) không cho phép chỉnh sửa đảm bảo dữ liệu sạch và khôi phục thành công.
Các bước thực hiện:
- snapshot nội bộ chống xóa Immutable:
+ Sử dụng Snapshot Replication đặt lịch chụp nhanh Shared Folder hàng giờ.
+ Bật Immutable Snapshots (khóa không cho phép sửa/xóa snapshot trong khoảng thời gian quy định) để chống ransomware can thiệp.
- Backup qua ứng dụng Hyper Backup:
+ Sử dụng Hyper Backup tạo lịch sao lưu tự động hàng ngày ra NAS khác hoặc NAS ở 1 chi nhánh khác.
- Kiểm tra khả năng khôi phục:
+ Định kỳ thực hiện kiểm tra tính toàn vẹn dữ liệu (Data Integrity Check) và diễn tập khôi phục thử nghiệm một thư mục ngẫu nhiên để đảm bảo dữ liệu sẵn sàng khi gặp sự cố.
IX. Đào tạo nhân sự nhận thức về bảo mật công nghệ thông tin.
1. Xây dựng Nội quy An toàn Thông tin (ICT Policy):
- Quy định không chia sẻ tài khoản, không lưu mật khẩu trên trình duyệt máy dùng chung.
- Ban hành quy trình bắt buộc bật VPN khi truy cập tài nguyên công ty từ quán café, Wi-Fi công cộng.
2. Đào tạo kỹ năng nhận diện Phishing:
- Hướng dẫn nhân viên kiểm tra kỹ địa chỉ email người gửi, không click vào các liên kết lạ hoặc mở các file đính kèm (.exe, .scr, .zip nghi vấn).
- Tổ chức các chiến dịch kiểm tra / giả lập gửi email phishing nội bộ định kỳ để đánh giá nhận thức nhân sự.
3. Quy trình ứng phó sự cố khẩn cấp:
- Quy định rõ: Khi máy tính cá nhân xuất hiện dấu hiệu bất thường (file bị đổi đuôi, máy chạy chậm đột ngột, xuất hiện thông báo tống tiền), nhân viên phải rút ngay dây mạng / tắt Wi-Fi và báo gấp cho bộ phận IT Quản trị hệ thống.
I. Cập nhật hệ thống và loại bỏ ứng dụng version cũ
- Cập nhật hệ điều hành giúp vá các lỗ hỏng bảo mật nghiêm trọng và gỡ bỏ các môi trường thực thi đã lỗi thời.
1. Gỡ bỏ các phiên bản PHP cũ (dưới 8.2.35):
- Truy cập Package Center > chọn tab Installed. Tìm kiếm các phiên bản PHP cũ (như PHP 7.3, PHP 7.4, PHP 8.0, PHP 8.1) gỡ bỏ hoàn toàn.
- Kiểm tra trong Web Station > Script Language Settings để chắc chắn các dịch vụ web đã chuyển sang dùng PHP 8.2 (hoặc mới hơn).
- Chọn từng gói PHP cũ >Click Uninstall để gỡ bỏ hoàn toàn.
2. Nâng cấp DSM lên phiên bản 7.4.1-90080 hoặc mới hơn
- Vào Control Panel > Update & Restore > tab DSM Update. Nếu có bản cập nhật mới, nhấn Download và chọn Update Now.
(Trường hợp NAS không có Internet): Truy cập Synology Download Center tải file
.pat tương ứng, chọn Manual DSM Update trên NAS để tải file lên và khởi chạy.tham khảo bài viết chi tiết tại đây.
1. Kiểm tra toàn khoản người dùng:
- Vào Control Panel > User & Group > tab User.
+ Tài khoản nghỉ việc / không sử dụng: Click Delete ( xóa vĩnh viễn)
+ Tài khoản không hoạt động: Click Edit -> tích chọn Deactive this account.
- Tài khoản admin mặc định: Tạo một tài khoản quản trị mới với tên tùy chỉnh, cấp quyền Administrator, sau đó vô hiệu hóa (Disable) tài khoản admin mặc định.
2. Kích hoạt MFA xác thực 2 lớp cho toàn bộ tài khoản
- Truy cập Control Panel > Security > tab Account.
Tại mục 2-Factor Authentication, tích chọn Enforce 2-factor authentication for the following users -> tích chọn All users.
Click Apply. Tất cả người dùng sẽ bắt buộc phải thiết lập ứng dụng Synology Secure SignIn khi đăng nhập.
III. Thiết lập chính sách bảo mật mật khẩu
1. Thiết lập độ phức tạp mật khẩu
- Vào Control Panel > User & Group > tab Advanced.
Tại Password Strength Rules -> tích chọn Apply password strength rules.
Đặt Minimal password length: 12 ký tự. Tích chọn đủ 4 điều kiện: In chữ hoa, In chữ thường, Ký tự số, Ký tự đặc biệt.
2. Cấu hình thời hạn đổi mật khẩu:
- Tại mục Password Expiration, tích chọn Enable password expiration.
- Thiết lập Maximum password age (days): 60 (hoặc theo quy định chính sách bảo mật công ty).
3. Bắt buộc đổi mật khẩu lần đăng nhập đầu tiên:
- Khi khởi tạo tài khoản mới hoặc đổi mật khẩu cho nhân viên. Tích chọn Force user to change password upon login.
IV. Rà soát mã độc và quét Antivirus cho toàn bộ hệ thống.
1. Cập nhật và cấu hình Antivirus
- Mở ứng dụng Antivirus Essential (hoặc Antivirus by McAfee) trong DSM. Vào tab Update > nhấn Update now để cập nhật cơ sở dữ liệu mẫu virus mới nhất.
2. Chạy quét toàn bộ hệ thống
- Vào tab Scan > chọn Full Scan > nhấn Scan Now.
3. Xử lý tệp tin rủi ro và lên lịch tự động
- Vào tab Quarantine để xóa bỏ hoặc cách ly ngay các file mã độc, công cụ crack, phần mềm vi phạm bản quyền.
- Vào Task Scheduler để đặt lịch chạy Full Scan tự động định kỳ vào các ngày cuối tuần hoặc ngoài giờ làm việc.
V. Kích hoạt và tối ưu tường lửa ( firewall)
- Truy cập Control Panel > Security > tab Firewall. Tích chọn Enable firewall.
- Nhấn Edit Rules tại Profile tường lửa để tạo các quy tắc:
+ Rule 1 cho phép dải IP LAN được phép truy cập (ví dụ: 192.168.1.0/255.255.255.0).
+ Rule 2 cho phép truy cập từ quốc gia Vietnam hoặc danh sách ip tĩnh của các chi nhánh công ty.
+ Rule 3 thiết lập tùy chọn mặc định bên dưới: If no rules are matched: Deny access.
- Click ỌK và Apply hoàn tất thiết lập.
VI. Bảo mật kết nối truy cập qua SSL / HTTPS
1. Cài đặt Chứng chỉ SSL:
- Vào Control Panel > Security > tab Certificate.
- Nhấn Add > chọn Get a certificate from Let's Encrypt (hoặc tải lên chứng chỉ SSL mua ngoài).
- Chọn Settings để gán chứng chỉ vừa khởi tạo cho tất cả dịch vụ hệ thống.
2. Bắt buộc chuyển hướng HTTPS:
- Vào Control Panel > Login Portal > tab DSM.
- Tích chọn Automatically redirect HTTP connection to HTTPS for DSM desktop.
- Khuyên dùng: Đổi cổng kết nối mặc định (5000 / 5001) sang các cổng tùy chỉnh ngẫu nhiên.
VII. Truy cập từ xa an toàn qua VPN
Tuyệt đối hạn chế việc mở (port forwarding) các cổng quản trị DSM hoặc chia sẻ file (SMB/NFS) trực tiếp ra Internet.
1. Cài đặt ứng dụng VPN Server từ Package Center.
2. Kích hoạt giao thức OpenVPN, PPTP, L2TP/IPSec).
3. Xuất file cấu hình (.ovpn) và cấp cho nhân viên làm việc từ xa cùng hướng dẫn sử dụng phần mềm VPN Client.
4. Phân quyền trong VPN Server > Privilege: Chỉ cấp quyền kết nối VPN cho các nhân sự có nhu cầu công tác / làm việc ngoài văn phòng.
VIII. Áp dụng chiến lược sao lưu dự phòng 3-2-1-0
- 3 bản sao lưu dữ liệu ( 1 version gốc và 2 version backup) được lưu trữ ở 2 nơi khác nhau ( NAS / Cloud). Trong đó 1 bản lưu trữ offsite được đặt tại 1 địa điểm khác và dữ liệu được lưu ở chế độ bất biến ( WORM) không cho phép chỉnh sửa đảm bảo dữ liệu sạch và khôi phục thành công.
Các bước thực hiện:
- snapshot nội bộ chống xóa Immutable:
+ Sử dụng Snapshot Replication đặt lịch chụp nhanh Shared Folder hàng giờ.
+ Bật Immutable Snapshots (khóa không cho phép sửa/xóa snapshot trong khoảng thời gian quy định) để chống ransomware can thiệp.
- Backup qua ứng dụng Hyper Backup:
+ Sử dụng Hyper Backup tạo lịch sao lưu tự động hàng ngày ra NAS khác hoặc NAS ở 1 chi nhánh khác.
- Kiểm tra khả năng khôi phục:
+ Định kỳ thực hiện kiểm tra tính toàn vẹn dữ liệu (Data Integrity Check) và diễn tập khôi phục thử nghiệm một thư mục ngẫu nhiên để đảm bảo dữ liệu sẵn sàng khi gặp sự cố.
IX. Đào tạo nhân sự nhận thức về bảo mật công nghệ thông tin.
1. Xây dựng Nội quy An toàn Thông tin (ICT Policy):
- Quy định không chia sẻ tài khoản, không lưu mật khẩu trên trình duyệt máy dùng chung.
- Ban hành quy trình bắt buộc bật VPN khi truy cập tài nguyên công ty từ quán café, Wi-Fi công cộng.
2. Đào tạo kỹ năng nhận diện Phishing:
- Hướng dẫn nhân viên kiểm tra kỹ địa chỉ email người gửi, không click vào các liên kết lạ hoặc mở các file đính kèm (.exe, .scr, .zip nghi vấn).
- Tổ chức các chiến dịch kiểm tra / giả lập gửi email phishing nội bộ định kỳ để đánh giá nhận thức nhân sự.
3. Quy trình ứng phó sự cố khẩn cấp:
- Quy định rõ: Khi máy tính cá nhân xuất hiện dấu hiệu bất thường (file bị đổi đuôi, máy chạy chậm đột ngột, xuất hiện thông báo tống tiền), nhân viên phải rút ngay dây mạng / tắt Wi-Fi và báo gấp cho bộ phận IT Quản trị hệ thống.
Last edited: